
2025年,国务院印发《关于深入实施“人工智能+”行动的意见》,人工智能上升为国家战略;国资央企数字化转型与信创安全替代加速推进,大模型正从“能对话”走向“能办事”。
但现实中,政企AI落地仍面临四难:一是业务与技术鸿沟大,AI开发依赖IT排期;二是员工经验碎片化,难以沉淀为组织资产;三是安全合规要求高,数据不能出域、权限与审计复杂;四是存量系统林立,AI难以融入真实业务流程。因此,如何让AI真正融入真实业务流程、安全可控地规模化落地,成为政企组织数字化转型的必答题。
面向国央企、政府单位、运营商等对安全合规、私有化、组织管控要求高的客户,打造企业级 AI 智能体中枢,让 AI 落地像写工作流程一样简单,助力组织快速构建可管控、可复用、可安全运行的数字员工能力,把握企业级 Agent 规模化商用的关键窗口。
价值定位:
平台以 AI Agent 智能体技术为核心,支持业务人员通过自然语言描述业务流程自动生成 Skill 业务技能;具备完整企业级权限管控、全链路安全审计能力;支持私有化信创部署;打通企业 OA、CRM、数据库等内外部业务系统,快速构建组织专属 “超级数字员工”,实现业务系统 AI 化升级,把大模型能力真正融入真实业务流程。
客户价值与差异化优势:
· 业务友好,低门槛落地: 业务人员自然语言即可生成业务技能,消除业务—技术鸿沟,减少IT排期;从构思到全员可用,快速完成业务AI能力建设。
· 原生适配国央企、政府组织管理体系: 原生多层级组织树架构,无需重构企业现有组织;五维权限+多层安全防护+全链路审计,完全匹配国资、政务安全合规要求,支持私有化内网部署,全部数据不出企业,不依赖第三方。
· 企业级Skill资产共享生态: 搭建企业内部技能池,业务技能统一沉淀、版本管控、跨部门分发复用,解决重复开发,把员工业务经验转化为企业可复用数字资产。
· 轻量化部署,快速上线迭代: 可实现两周内完成需求对齐、部署上线、培训交付;支持根据实际需求快速融入存量系统,实现业务Agent跃迁,拒绝千企一面的标准化模板。
· 深度行业深耕,场景化定制: 深耕国央企、政府、运营商等行业,理解行业业务术语、业务流程、合规规范,可基于客户现有业务系统做深度对接与场景化技能定制。
灵智平台采用五层分层架构,自下而上依次为:模型层、安全管控层、能力引擎层、业务应用层、多渠道接入层。各层职责清晰、松耦合设计,支持私有化部署与信创环境。其中,安全管控层横向贯穿全栈,不是孤立的一层。
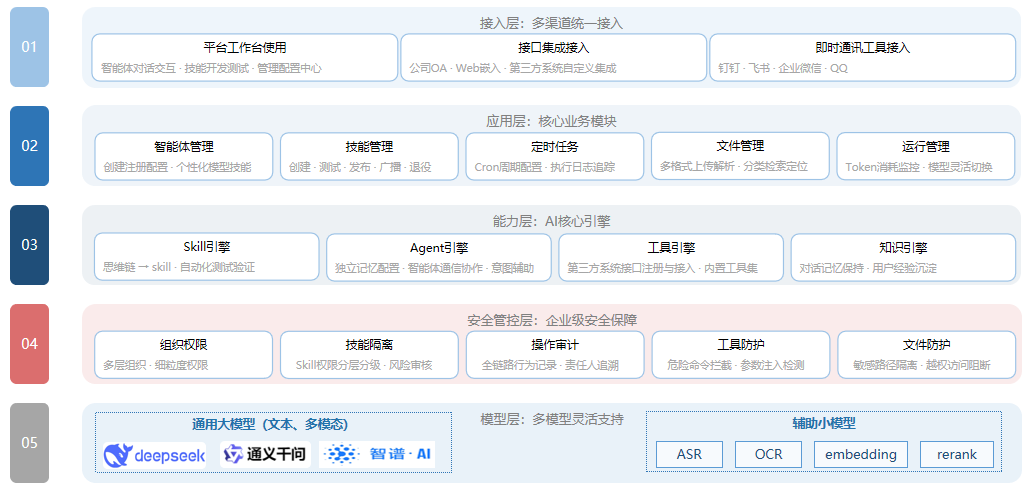
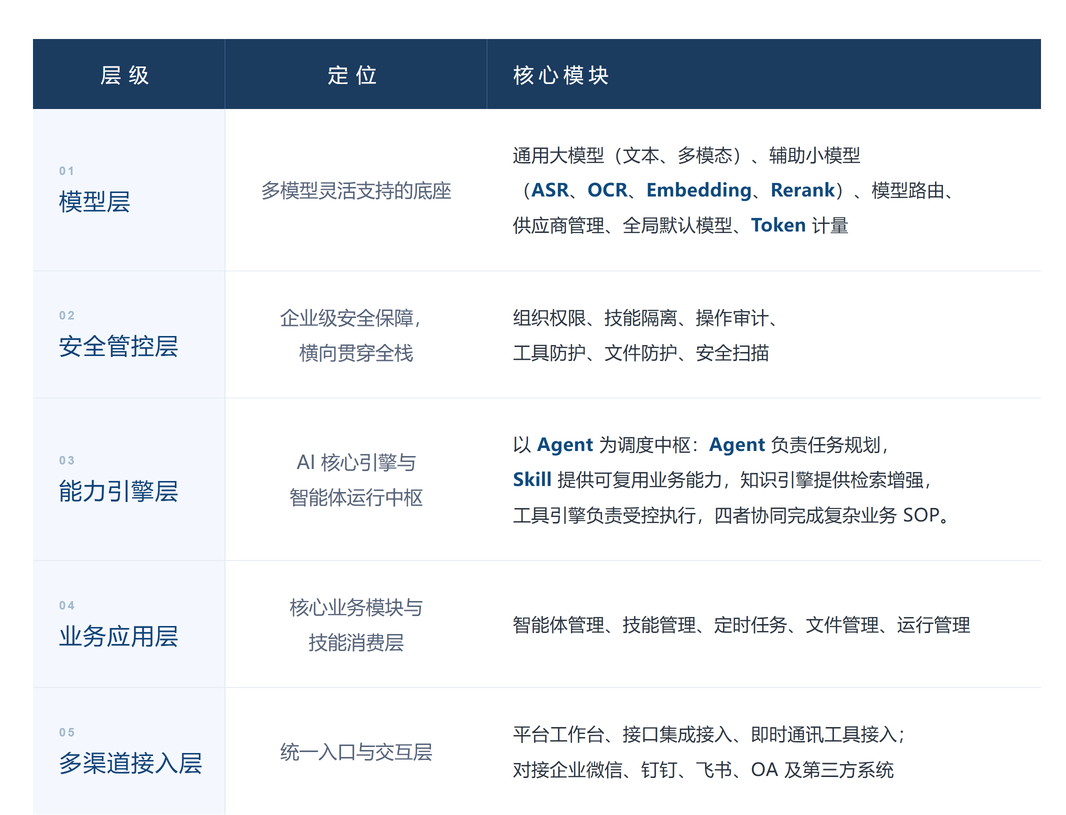
设计意图:自下而上提供“模型—能力—应用—入口”的逐层支撑;安全管控层作为独立控制面横向嵌入,确保每一层调用都受权限、防护、审计约束。松耦合设计使模型可替换、技能可复用、应用可编排、入口可扩展。
控制流:自上而下调用。
用户从多渠道接入层发起请求 → 业务应用层完成鉴权与场景识别 → 能力引擎层由Agent引擎进行任务规划,调用Skill引擎匹配技能、知识引擎检索知识、工具引擎执行操作 → 模型层按路由调用大模型或辅助小模型 → 结果逐层返回,经业务应用层格式化后由接入层返回用户。
数据流:自下而上支撑。
企业文档与知识经知识引擎清洗、切片、向量化后进入知识库;业务数据通过工具引擎以受控方式读写OA、CRM、数据库与第三方API;Skill以标准化资产存入技能池,携带版本、权限、测试结果;运行日志、Token消耗、调用链、审计日志进入运营管理与日志审计模块;执行反馈沉淀为记忆与案例,持续优化Skill与知识库。
安全控制流:横向贯穿。
安全管控层对模型调用、工具调用、Skill发布、用户访问进行统一校验:权限是否匹配、参数是否注入、命令是否高危、文件是否敏感、操作是否留痕。所有关键动作记录操作人、时间、行为、返回结果,支持检索导出,满足等保与国资审计要求。
模型层:多模型灵活支持。
兼容DeepSeek、通义千问、智谱AI等通用大模型,以及ASR、OCR、Embedding、Rerank等辅助小模型;支持灵活新增、切换模型供应商,可配置全局默认模型;提供Token消耗多维度统计看板,按模型、日期统计调用消耗。私有化环境下可接入本地模型、信创模型,避免绑定单一厂商。
能力引擎层:AI核心引擎。
· Skill引擎: 支持自然语言生成、AI辅助创建、手动编写、ZIP包导入、URL导入;配套自动化测试验证,测试通过后一键发布广播至指定部门、工作区,全员即可调用;提供版本管理、版本回退、退役归档,实现业务技能企业资产化。
· 知识引擎: 支持文档解析、切片、向量化、检索、重排、引用溯源与权限隔离。
· 工具引擎: 注册对接企业内部OA、数据库、CRM与第三方API服务,完成真实业务操作。
· Agent引擎: 具备自主规划、工具调用、流程编排、持续学习能力;支持多智能体协作、独立记忆隔离、定时Cron任务调度。
安全管控层:企业级安全保障。
深度适配政企多层级组织树架构,实现菜单权限、功能权限、数据权限、技能权限、工具防护、文件防护、技能安全扫描、全链路操作审计多维安全闭环。落实最小权限原则,部门之间数据、技能严格隔离;危险命令黑名单拦截、参数注入实时检测,高风险操作二次确认;文件系统敏感目录隔离阻断,严防数据外传;Skill导入发布自动安全审计扫描;全量操作日志、登录日志留存,记录操作人、时间、行为、返回结果,支持检索导出,满足等保、国资审计合规要求。
部署形态:支持私有化内网部署、信创环境部署、专有云/混合云部署。全部数据不出企业,不依赖第三方公有云,可离线或半离线运行。
部署拓扑:接入网关/DMZ承接平台工作台、API、企业微信、钉钉、飞书、OA等流量;业务应用层与能力引擎层容器化部署,可运行于K8s或信创容器平台;模型层部署在GPU节点或信创算力节点,支持本地大模型与辅助小模型;安全管控层、运营管理平台作为独立控制面部署;数据层包括关系库、向量库、对象存储、日志审计库,分别承载业务数据、知识向量、文件与审计日志。
信创适配:支持国产CPU、操作系统、数据库、中间件、容器平台与国密算法;支持主流国产大模型与开源模型本地化部署,满足政企信创替代要求。
安全隔离与合规:多租户/多层级组织树隔离,网络分区、内外网隔离、最小权限、数据加密、脱敏、全链路审计。模型调用、工具调用、Skill发布、文件访问均受安全管控层约束,关键操作可追溯。
交付与运维:支持两周内完成需求对齐、部署上线、培训交付;支持对接存量OA、CRM、数据库、业务平台,不推翻现有IT投资;提供统一运营管理、监控告警、模型管理、Token统计、日志审计、备份恢复与灰度升级能力,支持从试点到规模化复制。
案例1:AI Data Coding 数据智能取数助手
场景痛点:企业数据取数需求沟通成本高、指标口径混乱、数据表查找难、SQL质量参差不齐。
产品应用方式:基于灵智平台构建分层SQL Skill能力:轻量级SQL Skill处理简单明确取数需求,30秒—1分钟输出结果;标准化SQL Skill面向复杂模糊需求,AI多轮交互引导确认业务口径,10—20分钟完成复杂取数;配套拓展Skill库,覆盖元数据查询、业务问题排查、DDL生成等辅助能力。
建设成效:取数工作由小时级压缩为分钟级,降低数据开发门槛;释放数据开发人力,聚焦高阶分析;沉淀业务口径、历史案例,形成团队可复用知识资产。
案例2:IT智能运维助手
场景痛点:运维数据、工具与专家经验分散,运维场景割裂,一线运维人力负荷大,故障处置效率有待提升。
产品应用方式:依托灵智平台落地知行合翼运维智能体中枢,打通运维数据、工具与专家经验,把零散的专家经验固化为企业可管理、可分发的Skill资产;一线运维人员以会话方式调用智能体,实现故障处置、系统巡检自动化。
建设成效:大幅降低运维人力负荷,提升故障处置效率,实现运维经验资产化、运维作业智能化。


